Azonnal frissíteni kell ezeket a routereket: kritikus hibára bukkantak
-
24.hu - Tech
- 27 Mar, 2026
- Címkék: #Tech # frissítés # hiba # router # tp-link
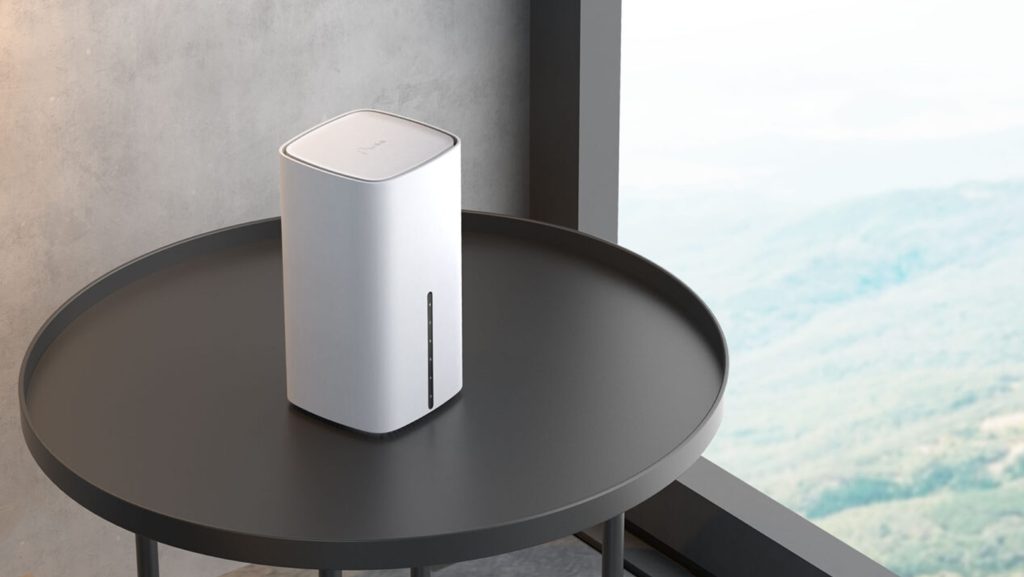
A világ egyik legnépszerűbb routergyártó cége, a TP-Link számos sebezhetőséget javított ki az Archer NX sorozatában, köztük egy kritikus súlyosságú hibát, amely lehetővé tette a támadók számára, hogy megkerüljék a hitelesítést, és új szoftvert töltsenek fel az eszközre – írja a Bleeping Computer.
A CVE-2025-15517 azonosítószámú hiba az Archer NX200, NX210, NX500 és NX600 vezeték nélküli routereket érinti, és egy hiányzó hitelesítési gyengeségből ered, amelyet a támadók jogosultságok nélkül is kihasználhatnak.
TP-Link TP-LinkAz említett, kritikus rés mellett három másik biztonság lyukat is befoltoztak. A CVE-2025-15605 kódnevű rés a konfigurációs fájlok visszafejtését, módosítását és újratitkosítását tette lehetővé, míg a CVE-2025-15518 és a CVE-2025-15519 jelzésű parancsbefecskendezési sebezhetőségek lehetővé tették rendszergazdai jogosultságok megszerzését és tetszőleges parancsok végrehajtását.
A TP-Link „határozottan” javasolta az ügyfeleknek, hogy töltsék le és telepítsék a legújabb firmware-verziót, hogy blokkolják a hibákat kihasználó lehetséges támadásokat. „Ha nem teszi meg az összes ajánlott intézkedést, a TP-Link nem vállal felelősséget azokért a következményekért, amelyeket a tanácsok betartásával el lehetett volna kerülni” – emelték ki.
Kapcsolódó Azonnal frissíteni kell ezeket a routereket Hiába régebbi routerekről van szó, a TP-Link már ki is adta a frissítést.The post Azonnal frissíteni kell ezeket a routereket: kritikus hibára bukkantak first appeared on 24.hu.
Hasonló tartalmak
 Hirdetés